
Check Point warnt vor Sicherheitslücken in Open-Source-LLM-Gateway
Check Point hat schwerwiegende Sicherheitslücken in LiteLLM, einem der weltweit am häufigsten genutzten LLM-Gateways, entdeckt. Eine der Lücken erlaubte selbst Usern mit eingeschränkten Rechten die Ausführung von Code.

Das AI-Security-Team von Check Point warnt vor zwei Sicherheitslücken in LiteLLM - einem der weltweit meistgenutzten LLM-Gateways mit rund 97 Millionen Downloads pro Monat, wie Check Point mitteilt.
Unternehmen nutzen LiteLLM als Infrastrukturebene zwischen ihren Anwendungen und KI-Anbietern wie OpenAI, Anthropic und Google. Das LLM-Gateway verwaltet unter anderem Zugangsdaten, das Routing, Zugriffsrechte und Nutzungslimits.
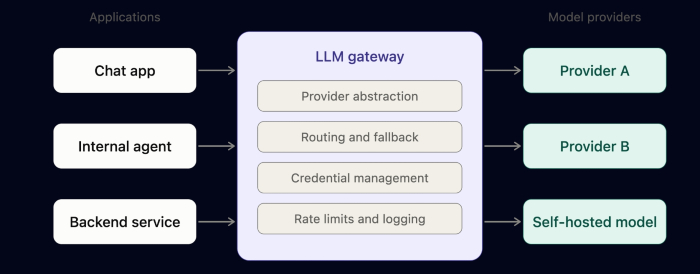
Die erste Schwachstelle ermögliche es Usern mit geringen Berechtigungen, die Kontrolle über das KI-Gateway eines Unternehmens zu erlangen. Angreifer könnten dadurch auf Serverdateien zugreifen, Anmeldedaten von Administratoren ändern und externen Code auf dem System ausführen.
Weitere Schwachstelle in Server-Side Request Forgery
Die zweite Schwachstelle ermögliche eine sogenannte Server-Side Request Forgery (SSRF). Dabei könnten Angreifer ausgehende Anfragen von LiteLLM auf einen eigenen Server umleiten und so API-Schlüssel von KI-Anbietern abgreifen.
Das Team warnt, dass auch Unternehmen betroffen sein könnten, denen gar nicht bewusst ist, dass sie LiteLLM nutzen. LiteLLM sei in vielen Plattformen eingebaut.
"Die KI-Infrastruktur entwickelt sich zu einer neuen kritischen Ebene der Unternehmenssicherheit", sagt Mateo Rojas-Carulla, Head of Research AI Agent Security bei Check Point Software Technologies. Da Unternehmen zunehmend auf Gateways wie LiteLLM setzten, um Anwendungen, Nutzer und KI-Dienste miteinander zu verbinden, würden diese Plattformen zu attraktiven Zielen. "Für LiteLLM-Nutzer besteht die unmittelbare Priorität darin, Patches zu installieren und die Zugriffskontrollen zu überprüfen, doch die allgemeine Erkenntnis geht über ein einzelnes Produkt hinaus. Die Zukunft der KI-Sicherheit wird davon abhängen, jede Ebene des KI-Stacks zu sichern, denn Angreifer werden natürlich jene Ebene ins Visier nehmen, die ihnen den grössten Zugriff bei geringstem Widerstand bietet."
LiteLLM aktualisieren und Zugriffsrechte überprüfen
Das Team empfiehlt Organisationen, die Zugriffsrechte auf ihre Gateways zu kontrollieren und LiteLLM zur Behebung der beschriebenen Lücken auf Version 1.83.9 oder neuer zu aktualisieren. Organisationen sollten zudem Benutzerkonten überprüfen und nicht mehr benötigte Konten löschen. Bei Verdacht auf unbefugten Zugriff empfiehlt Check Point, die in LiteLLM gespeicherten API-Schlüssel der KI-Anbieter auszutauschen. Ausserdem sollten Teams überprüfen, ob User mit eingeschränkten Rechten tatsächlich nur auf die für sie vorgesehenen Funktionen zugreifen können.
Übrigens: Eine Analyse von Check Point zeigt anhand jüngster Vorfälle, wozu Angreifer KI-Agenten einsetzen und wie sie diese manipulieren. Mehr dazu lesen Sie hier.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Amazon lanciert eigenes Digital-Signage-Display

Offerz wird Opfer eines Hackerangriffs

Update: Post zieht Bilanz nach sechs Monaten digitaler Briefe

Meta lanciert neue Modellgeneration für KI-Agenten

Igel engagiert langjährigen Zero-Trust-Experten des US-Verteidigungsministeriums

Zeix macht KI alltagstauglich

Acronis besetzt CEO- und CISO-Posten neu

Check Point warnt vor Sicherheitslücken in Open-Source-LLM-Gateway

Cyon lässt KI-Agenten Websites direkt veröffentlichen





