
Betrüger nutzen Hotelbuchungsdaten für Twint-Phishing
Das Bundesamt für Cybersicherheit warnt vor einer neuen Variante von Phishing im Zusammenhang mit Hotelbuchungen. Betrüger nutzen detaillierte Buchungsdaten und vermeintliche Rückerstattungen, um Zugriff auf Twint- und E-Banking-Konten zu erhalten.

Das Bundesamt für Cybersicherheit (BACS) beobachtet neue Formen von Phishing-Kampagnen im Zusammenhang mit Hotelbuchungen. Diese zielen auf Twint- und E-Banking-Konten ab, wie das Bundesamt mitteilt.
Das BACS reiht Phishing-Kampagnen im Kontext von Hotelbuchungen in einen weiteren Trend hin zu personalisierten Betrugsformen ein. Bei Phishing mit Hotelbuchungen sei es auffällig, dass die Betrüger meist über detaillierte Informationen zu den Hotelaufenthalten verfügen. Namen, E-Mail-Adressen, Buchungsdaten und Angaben zum gebuchten Hotel helfen den Betrügern, die Masche zu personalisieren. Das BACS vermutet, dass die Informationen aus kompromittierten Buchungssystemen stammen.
Aufgrund der detaillierten Informationen fällt es Betroffenen schwer, den Betrug zu erkennen, da die Phishing-Nachrichten auf den ersten Blick legitim wirken.
Die Masche: angebliche Cashbacks, geklonte Websites und Bank-Login
Die Täter nutzen die Informationen zu Buchungen, um die Kunden und Kundinnen im Namen des Hotels direkt zu kontaktieren. In vielen Fällen registrieren die Täter Internetadressen, die jener des Hotels ähneln, und erstellen nahezu identische Kopien der Hotelwebsite.
Die Täter locken in einer E-Mail mit einem angeblichen Cashback von 7,5 Prozent auf den bereits bezahlten Preis. Um die Auszahlung zu erhalten, sollen die Betroffenen in der E-Mail auf den Link zur gefälschten Hotelwebsite klicken und dort den Cashback-Anspruch aktivieren.
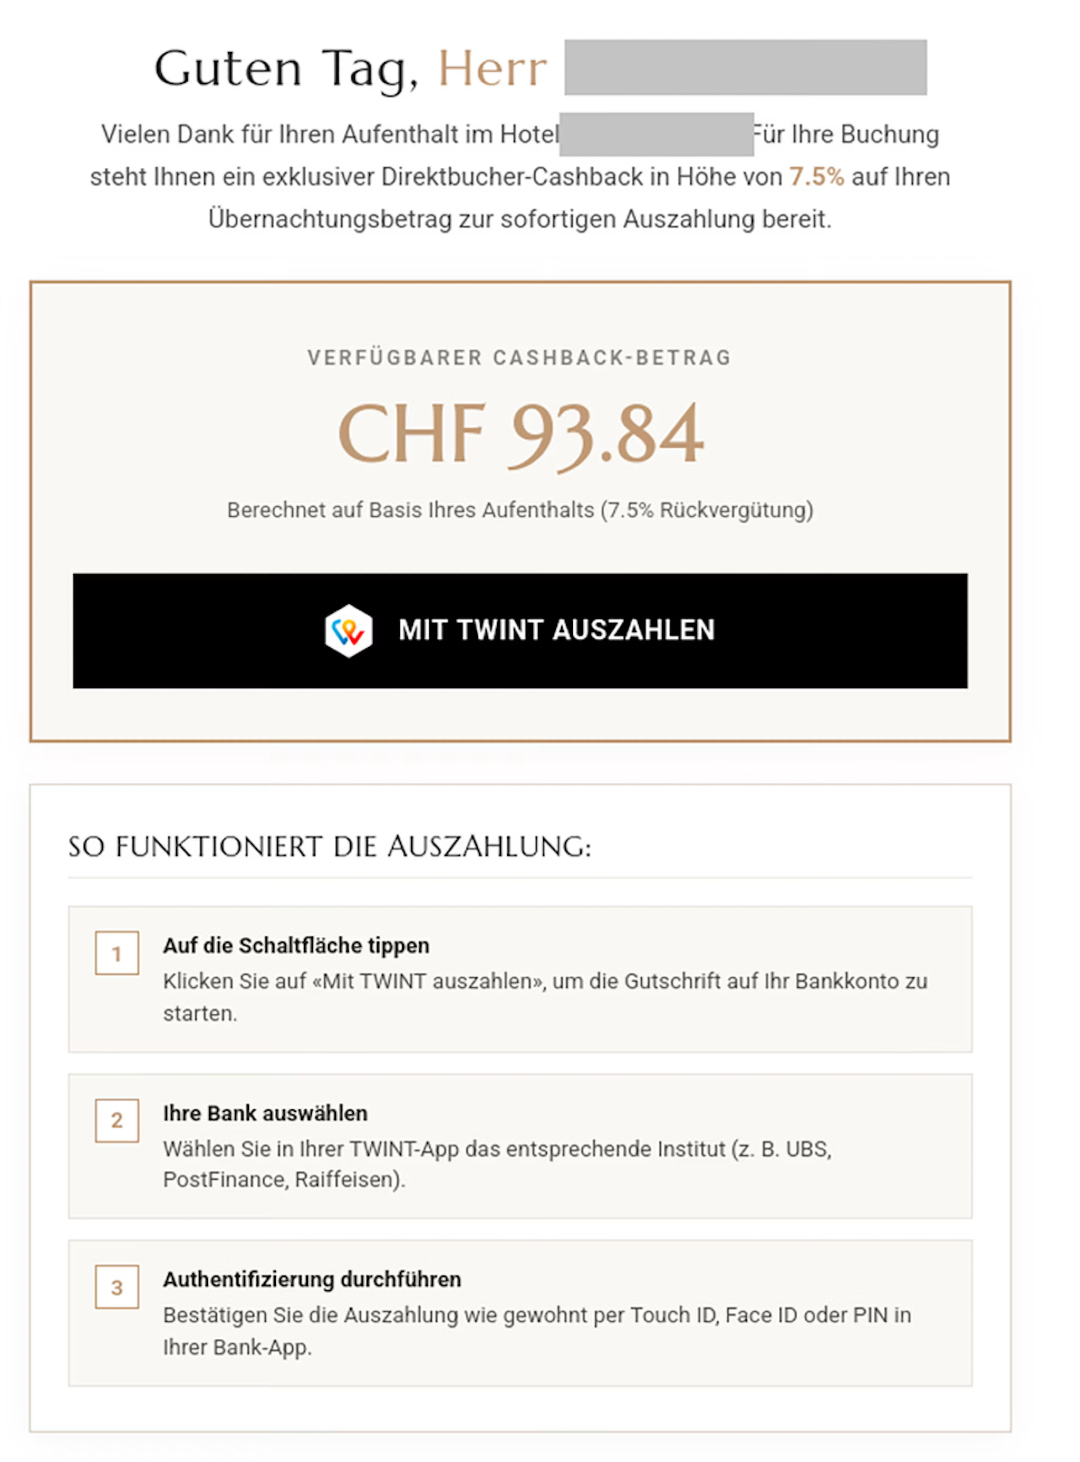
Anschliessend könnten sie die vermeintliche Gutschrift anfordern und sich den Betrag direkt auf das Twint-Konto auszahlen lassen. Dafür können sie ihr Finanzinstitut auswählen und gelangen anschliessend auf eine geklonte Website der Bank. Geben die Betroffenen dort ihre Anmeldedaten für das Bankkonto ein, können die Betrüger diese abgreifen.
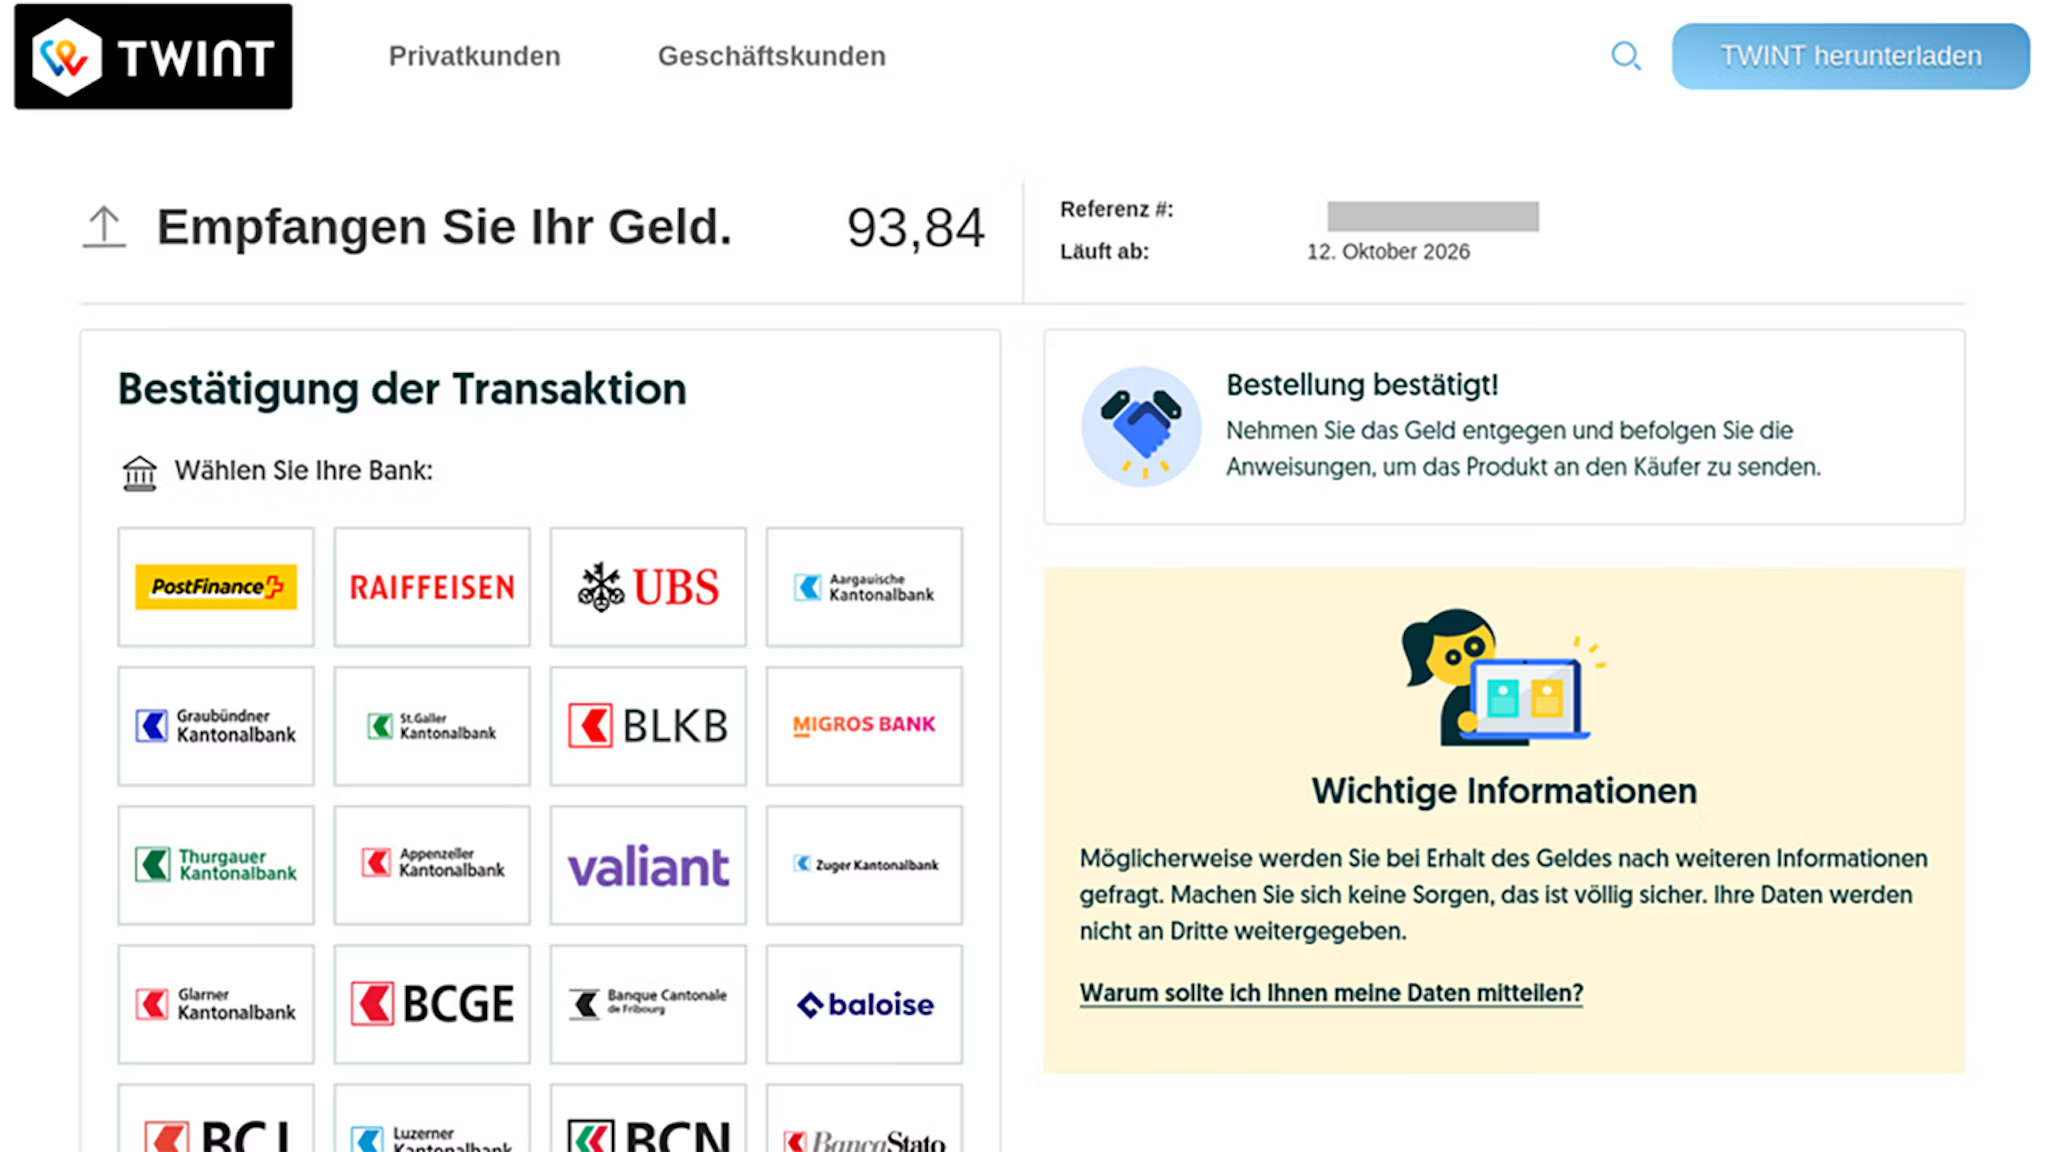
Betrüger nutzen abgegriffene Login-Daten für Bankzugriff
Nach dem Abgreifen der Login-Daten nutzen die Betrüger die Daten, um zu versuchen, sich beim E-Banking der betroffenen Person einzuloggen. Um die Zwei-Faktor-Authentifizierung bei E-Banking-Logins zu umgehen, versuchten die Täter, ihre Opfer so lange wie möglich im Rückerstattungsprozess zu halten. Währenddessen versuchen die Täter, sich bei der Bank einzuloggen. Die Opfer erhalten dadurch eine Aufforderung ihrer Bank zur Zwei-Faktor-Authentifizierung. Die Betrüger versuchen dann, die Person unter einem Vorwand zur Freigabe oder zur Eingabe der Bestätigung zu bewegen. So gelangen die Betrüger ins E-Banking ihrer Opfer.
Das Hauptziel der Betrüger sei anschliessend, das Twint-Konto der Person auf eine andere Telefonnummer zu registrieren. Die Täter könnten aber auch direkt im E-Banking betrügerische Zahlungen auslösen.
BACS zieht Parallelen zu Betrugsmaschen bei Kleinanzeigenplattformen
Die beschriebene Vorgehensweise ähnle Betrugsmaschen im Zusammenhang mit Kleinanzeigenplattformen. Bei diesen zielen Betrüger auf Personen ab, die etwas verkaufen möchten, und geben sich als Kaufinteressierte aus. Die Betrüger erklären den Opfern anschliessend, die Bezahlung über die Post abwickeln zu wollen, und senden einen QR-Code oder einen Link. So könne der Verkäufer den Betrag aufs Twint-Konto erhalten, behaupten die Betrüger. Die QR-Codes und Links führen die Opfer anschliessend auf dieselben Phishing-Websites wie bei der Hotelmasche.
Das BACS empfiehlt Misstrauen
Man solle misstrauisch sein, wenn man wegen Rückerstattungen oder dringenden Kreditkartenverifizierungen kontaktiert werde. Auch wenn Buchungsdetails in Nachrichten enthalten sind, solle man misstrauisch bleiben.
Weiter solle man keine Codes weitergeben, die man per SMS erhält, nicht auf Links in verdächtigen Nachrichten klicken und keine persönlichen Daten auf Websites eingeben, auf die man über eine verdächtige E-Mail gestossen ist. Sicherer sei es, sich direkt über die offizielle App oder Website ins E-Banking einzuloggen, ohne Links aus Nachrichten zu verwenden. Bei Hotels sei eine weitere Möglichkeit, eine selbst recherchierte Telefonnummer anzurufen, um zu überprüfen, ob das Hotel von den Rückerstattungen weiss.
Falls man bereits Opfer einer solchen Masche geworden ist, solle man umgehend das Finanzinstitut oder die Kreditkartenfirma kontaktieren und die Karte sperren lassen. Bei finanziellen Schäden könne man Strafanzeige erstatten.
Übrigens: Cyberkriminelle warnen in einer vermeindlich von Sunrise stammenden E-Mail vor Phishing. Auf der gefälschten Website fragen sie anschliessend nach Zugangdaten fürs Sunrise-Konto. Mehr dazu lesen Sie hier.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

CEOs und ihre Token-Rechnungen

Update: Microsoft erweitert Sovereign Cloud um Kontrollfunktionen

ChatGPT liest und steuert jetzt Chrome-Tabs

Störung bei Google Cloud beeinträchtigt zahlreiche Dienste in der Schweiz und Europa

Wie sich die Schweiz eine ausgewogene KI-Zukunft sichern kann

Wie Bevölkerung, Unternehmen und Politik die KI-Zukunft gestalten können

Metanet wird zum Schweizer Webhoster des Jahres 2026 gekürt

Update: Ransomware-Gruppe Akira fordert Lösegeld für Daten von über 100'000 Bundesangestellten

Finma bewilligt erstmals Schweizer Bitcoin-ETF





