Fehlende Cyberversicherungen, Brief-Albatrosse und die Banalität von Datenabflüssen
In Bern hat die zweite Ausgabe des Cyber Insurance Summit stattgefunden. Auf dem Programm standen sehr unterschiedliche Präsentationen, die ein Cyberlagebild der Schweiz zeichneten und die Grenzen der Strafverfolgung thematisierten - mit Eseln und Albatrossen.

Anfang November ist die Schweizer Cyberversicherungs-Community in Bern zusammengekommen. Am zweiten Cyber Insurance Summit des Schweizerischen Versicherungsverbands (SVV) diskutieren Expertinnen und Experten aus der Versicherungsbranche sowie von Behörden und Unternehmen über Cybercrime und Cybersecurity.
"Wenn ich aber schon hier bin, dann möchte ich die Gelegenheit auch nutzen, um ein bisschen schwarz zu malen", sagte Manuel Suter, stellvertretender Direktor des Bundesamts für Cybersicherheit (BACS), beim Grusswort - mit einem Tonfall irgendwo zwischen ernst und scherzhaft. "Das ist nicht besonders schwierig, wenn Sie an die Schlagzeilen der vergangenen Woche denken."
Er nannte zwar nur die Pensionskasse beim Namen, aber es ist klar, dass er damit auf die auffällig vielen Attacken und Datenabflüsse im Oktober und Anfang November hinwies. Innerhalb weniger Wochen kam es zu Vorfällen bei Ricardo, beim Schweizer Eishockeyverband, beim Schweizer Basketballverband, bei der IT-Supportplattform der Waadtländer Gymnasien und Berufsschulen, beim Onlinemagazin "Republik" und beim auf Medienproduktion spezialisierten Unternehmen Medienwerkstatt. In demselben Monat fanden auch die Cyberattacken auf Kühlanlagen statt, die in ganz Europa für Chaos sorgten.
"Man hat sich daran gewöhnt"
"Wir sind uns aber auch bewusst, und da müssen wir ehrlich sein: Man hat sich daran gewöhnt", sagte Suter. "Alle paar Wochen fliessen irgendwo Daten ab." Dann gebe es jeweils ein paar Schlagzeilen, aber danach sei alles wieder vergessen.
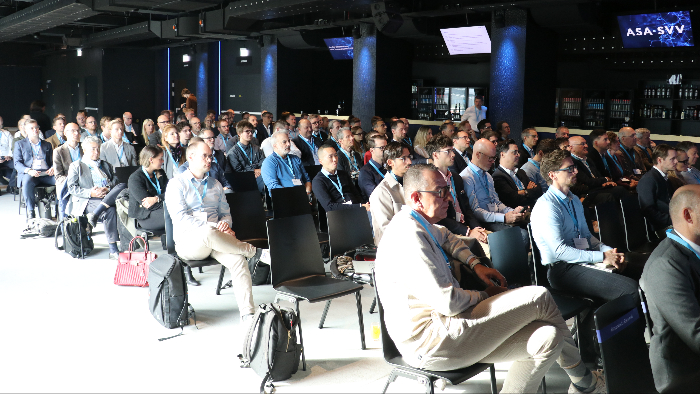
Der Cyber Insurance Summit 2026 fand in der Eventhalle Bern statt. (Source: Netzmedien)
Nach einer kurzen Erklärung der PHP-Schwachstellen (lesen Sie hier mehr dazu) kam Suter auf die Problematik rund um KI zu sprechen. "Wir sind immer davon ausgegangen, dass KI ein wichtiges Tool sein wird für Angreifer." Aber dass die Technologie schon 2026 dermassen schnell sei und so selbstständig Schwachstellen suchen und ausnutzen könne, damit habe man nicht gerechnet.
Er wolle die Konferenz aber nicht nur mit Schwarzmalerei eröffnen, sagte er, bevor er darauf hinwies, dass die Cybersecurity-Branche schon mehrfach mit völlig neuen Technologien konfrontiert wurde. "Vielleicht nicht in dem Ausmass, wie wir es jetzt sehen mit der KI. Aber wir alle sind uns gewohnt, mit diesen Herausforderungen umzugehen."
Die Antwort auf die Herausforderungen bleibe eine enge Zusammenarbeit. "Wir müssen uns austauschen und gemeinsam Lösungen entwickeln", sagte er. "Dann sind wir in Zukunft besser vorbereitet und können wir gemeinsam die Sicherheit wieder stärken."
Aktuell sei die Schweiz nämlich nicht genügend vorbereitet auf diese neue Bedrohung durch KI. "Für die nächsten paar Jahre sind wir wirklich nicht allzu zuversichtlich; es wird ziemlich schütteln." Aber längerfristig sei KI auch eine Chance für die Cyberabwehr - beispielsweise Code auf Schwachstellen zu prüfen.
Rechtshilfe-Esel und Brief-Albatrosse
Ein weiteres Problem für die Cyberabwehr fasste Roger Knöpfel, Chef Kommissariat Digitale Ermittlungsdienste der Stadtpolizei Zürich, zusammen: Die Cyberkriminalität kenne keine Grenzen, die Strafverfolgung hingegen zahlreiche.
Roger Knöpfel, Chef Kommissariat Digitale Ermittlungsdienste der Stadtpolizei Zürich. (Source: Netzmedien)
Die Täterschaft hocke meistens im Ausland. Zwar kann man Rechtshilfegesuche bei kooperierenden ausländischen Behörden beantragen. Aber Knöpfel nannte diesen Prozess schmunzelnd seinen "Rechtshilfe-Esel".
"Sie können es sich so vorstellen: Sie müssen wahnsinnig viel Papier produzieren, dann beladen Sie einen armen Esel und schicken den gegen den Westen und dann, wenn Sie Glück haben, kommt er - nach Monaten oder nach Jahren - auch irgendwann wieder zurück." Man wisse aber nie, was oder ob etwas zurückkomme. Die internationale Kooperation nimmt aber zurzeit Fahrt auf. Neue Ansätze wie die Budapest-Konvention geben der Strafverfolgung neue Mittel in die Hand. Dazu gehört etwa eine Anfrage, Beweismittel zu sichern, bevor die offizielle Anfrage später nachgereicht wird. So könne man sicherstellen, dass beispielsweise Daten nicht gelöscht werden. Man schickt also den "Brief-Albatross" los, mit dem Hinweis, dass der Rechtshilfe-Esel später folgen werde.
Das Zuger Cyber-Ökosystem
Unter den Referenten war auch Heinz Tännler. Der Regierungsrat und Finanzdirektor des Kantons Zug sprach über das Cyber-Ökosystem, das derzeit in Zug entsteht. Dazu zählt etwa die Gründung des Nationalen Testinstituts für Cybersicherheit (NTC) - wie dieses prüfen will, was andere nicht prüfen, sagt Mitgründer Raphael Reischuk hier im Interview.
Heinz Tännler, Regierungsrat und Finanzdirektor des Kantons Zug sowie Mitgründer des NTC und von ITSec4KMU. (Source: Netzmedien)
Der Kanton Zug finanziert auch zwei Professuren an der ETH Zürich; mehr dazu können Sie hier lesen. Diese "widmen sich der Erforschung von KI als Werkzeug in der Cybersicherheit sowie der Absicherung von Machine Learning Systems", erklärte Tännler. "Die ETH-Professuren werden dabei nicht nur in Zürich, sondern auch am Standort des NTC in Zug arbeiten." Ein wichtiges Element des Zuger Cyber-Ökosystems ist auch ITsec4KMU - wie der Verein KMUs bei ihrer Cybersecurity hilft und was der Kanton damit zu tun hat, erfahren Sie hier.
Schweizer KMUs weiterhin grösstenteils ohne Cyberversicherung
Florian Widmer, Partner Cyber Security bei Deloitte, präsentierte am Summit die Ergebnisse einer Umfrage unter Mitarbeitenden von Schweizer KMUs. Eine der Erkenntnisse der Studie: Trotz der Häufigkeit von Vorfällen unterschätzen KMUs weiterhin die Cyberrisiken massiv.
Nur 22 Prozent der Befragten schätzten das Cyberrisiko für ihr eigenes Unternehmen als hoch ein, erklärte Widmer. Gleichzeitig hatte rund die Hälfte in den vergangenen Monaten einen Cybervorfall selbst erlebt oder im eigenen Umfeld beobachtet. "Das ist aus unserer Sicht eine grosse Diskrepanz."
"Die KMU-Landschaft ist weiterhin zum grössten Teil unversichert", sagte er (insgesamt haben nur 11,5 Prozent aller in der Schweiz domizilierten Unternehmen eine Cyberversicherung laut der Umfrage). Beim Basisschutz offenbarte die Umfrage ebenfalls Lücken. 34 Prozent der Befragten nutzen keine Multi-Faktor-Authentifizierung. Bei den Kleinstunternehmen lag der Anteil bei 49 Prozent.
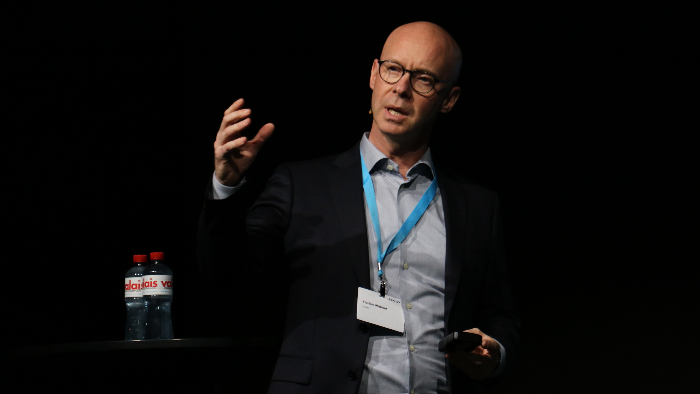
Florian Widmer, Partner Cyber Security bei Deloitte. (Source: Netzmedien)
Widmer forderte vom Bund "sehr leicht verständliche Mindeststandards". IT-Dienstleister sollten bei ihren Angeboten eine starke Authentifizierung voraussetzen. Und KMUs empfahl er, ihre IT professionell betreiben zu lassen und bei Zahlungen das Vier-Augen-Prinzip einzuführen, um etwa CEO-Scams zu verhindern.
Handlungsbedarf sieht Widmer auch beim Cyberversicherungsschutz. Die Versicherer könnten aus seiner Sicht die Antragsprozesse vereinfachen und teilweise automatisieren. Zudem regte er an, "einen universellen Cyber-Score branchenweit einzuführen".
Die kompletten Umfrageergebnisse finden Interessierte auf der Website von Deloitte (PDF).
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Kritische Nginx-Lücken bedrohen Schweizer Webserver

SOWARIS setzt auf Schweizer Cloud: Virtual Datacenter als IT-Fundament

Fehlende Cyberversicherungen, Brief-Albatrosse und die Banalität von Datenabflüssen

"Entscheidend ist, dass bei Bedarf ein Mensch übernehmen kann"

Falscher Klick – Passwort weg

KI schafft Potenzial. Transformation schafft Geschäftswert.

Opacc lanciert Finanzlösung und baut KI-Funktionen aus

Zurbuchen: "In drei bis fünf Jahren sehen wir Rechenzentren im All"

Pandoras Büchse ist geöffnet: Die Schwachstellenflut der KI-Ära