
Cyber-Compliance offenbart Lücken in Schweizer Unternehmen
Schweizer CEOs schätzen ihre Unternehmen häufiger als vollständig cybercompliant ein als ihre Pendants in Deutschland und Österreich. Doch auch hierzulande halten nur 20 Prozent der Befragten ihre Organisation für vollständig compliant. Das zeigt eine Kaspersky-Umfrage unter 403 Führungskräften in der DACH-Region.

Während sich die meisten CEOs der zentralen Herausforderungen bei der Cyber-Compliance bewusst sind und bereits entsprechend handeln, sind nur 16 Prozent der Meinung, sämtliche relevante gesetzliche Anforderungen zu erfüllen. Dies geht aus dem Bericht "Cyber-Compliance in DACH" von Kaspersky hervor. Dafür habe das Marktforschungsunternehmen Censuswide im Juli 2026 im Auftrag von Kaspersky 403 CEOs und Geschäftsführende in der DACH-Region befragt, darunter 103 aus der Schweiz.
Grosse Awareness für Compliance
Jeweils rund 70 Prozent der Befragten geben an, zu verstehen, dass relevante Gesetze in ihrer Organisation eingehalten werden müssen und bestimmte Schutzmassnahmen Teil einer Compliance-Strategie sein sollten. Auch der Schutz der Lieferkette und die finanzielle Absicherung von Cyberrisiken gehören für jeweils 68 Prozent dazu. Doch nicht nur das Vertrauen in die eigenen Kenntnisse ist hoch: 64 Prozent der CEOs geben auch an, nachweisen zu können, dass geeignete Cybersicherheitsmassnahmen umgesetzt, dokumentiert und regelmässig überprüft werden.
Awareness ist noch nicht die ganze Geschichte
Das grosse Vertrauen der CEOs in einzelne Massnahmen erzählt jedoch nicht die ganze Geschichte. So geben 54 Prozent der Befragten an, sich nicht sicher zu sein, was Compliance in Bezug auf Cybersicherheit konkret umfasst. Nur 16 Prozent schätzen ihre Organisation als vollständig compliant ein. Weitere 60 Prozent bezeichnen sich laut der Studie als fortgeschritten, räumen aber noch Lücken bis zur vollständigen Compliance ein.
Kaspersky schliesst aus diesen Ergebnissen, dass viele Unternehmen zwar über einzelne Bausteine für Cybersicherheit verfügen, diese jedoch noch keine belastbare Gesamt-Compliance ergeben. Technische Massnahmen, Dokumentationen, Prozesse und Prüfmechanismen würden allein noch nicht sicherstellen, dass Organisationen belegen können, wie die verschiedenen Massnahmen zusammenspielen. Zudem sähen die meisten CEOs Bedarf an externer Unterstützung: Nur 6 Prozent geben an, keine Unterstützung von Cybersicherheitsanbietern, Systemhäusern oder IT-Dienstleistern zu benötigen.
Schweizer CEOs schätzen Compliance-Kenntnisse zurückhaltender ein
Im Vergleich zu Österreich und Deutschland schätzen Schweizer CEOs ihr Verständnis zentraler Compliance-Bausteine zurückhaltender ein, wie die Studie zeigt. Dennoch geben 20 Prozent der Schweizer Befragten an, dass ihr Unternehmen bereits vollständig compliant sei. Damit sei der Anteil der CEOs, die ihre Organisation als vollständig ausgereift einschätzen, in der Schweiz am höchsten.
CEOs sehen Geschäftsführung in der Verantwortung
75 Prozent der befragten CEOs stimmen zu, dass die Sicherstellung geeigneter Cybersicherheitsmassnahmen heute in der Verantwortung der Geschäftsführung liegt. 72 Prozent seien sich ausserdem bewusst, dass Versäumnisse bei Cybersicherheit und Compliance persönliche Haftungsrisiken für das Management mit sich bringen können.
Geschäftsführungen brauchen laut Kaspersky verständliche, entscheidungsrelevante Informationen, um ihre Cyber-Compliance zu steuern. Ein Viertel der Befragten nennt regelmässige, verständliche Managementberichte zur Bedrohungslage als Bereich, in dem sie externe Unterstützung nutzen oder ausbauen würden.
Wie der Compliance-Druck entsteht
Als Treiber für eine umfassendere Dokumentation und den Nachweis von Cybersicherheitsmassnahmen nennen die CEOs nicht nur regulatorische Vorgaben. Auch Datenschutzanforderungen, das Bewusstsein für persönliche Haftungsrisiken, Anforderungen von Cyberversicherern sowie von Kunden, Geschäfts- und Lieferkettenpartnern spielen eine Rolle. Jeweils zwischen 26 und 32 Prozent der Befragten nennen diese Faktoren als Gründe für mehr Dokumentation und Nachweise.
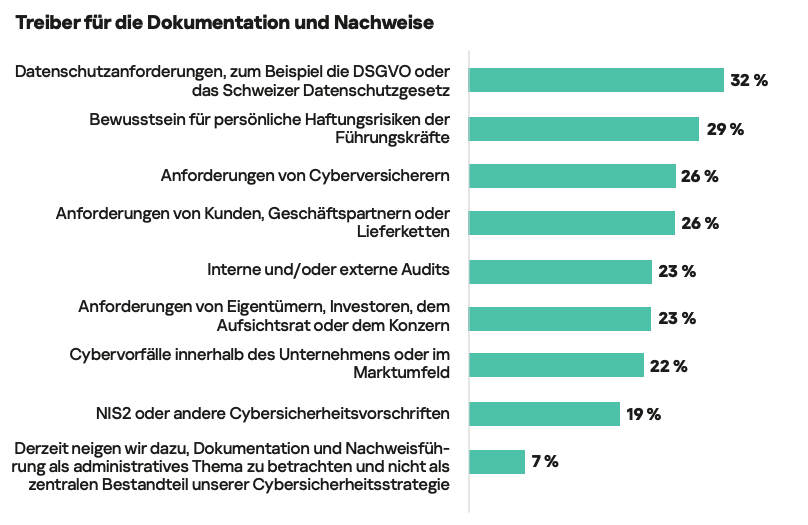
Prozentuale Verteilung der angegebenen Treiber für Massnahmen zur Compliance, spezifisch für die Dokumentation und Nachweise von Cybersicherheitsmassnahmen. (Source: Kapersky)
Verglichen mit Deutschland und Österreich spielen in der Schweiz gemäss Studie Anforderungen von Cyberversicherern mit 34 Prozent, Cybervorfälle im Unternehmen oder Marktumfeld mit 30 Prozent und spezifische Cybersicherheitsvorschriften mit 25 Prozent eine überdurchschnittlich grosse Rolle.
Ransomware, Reputationsschäden und Datenverlust bereiten Sorgen
Kaspersky befragte die CEOs auch zu ihren grössten Sorgen im Zusammenhang mit Cyberangriffen. In der Schweiz nennen demnach 41 Prozent Ransomware beziehungsweise Lösegeldforderungen. Damit ist dies die am häufigsten genannte Sorge der Schweizer Befragten. Es folgen Reputationsschäden mit 35 Prozent und Datenverlust oder Datendiebstahl mit 32 Prozent.
Auch der Bedarf an externer Unterstützung zeige sich in der Schweiz deutlich: 34 Prozent nennen regelmässige, verständliche Managementberichte zur Bedrohungslage als Bereich, in dem sie Unterstützung nutzen oder ausbauen würden. 33 Prozent nennen die Auswahl und Implementierung geeigneter Sicherheitslösungen.
Kapersky identifizierte Lösegeldforderungen auch in einem anderen Bericht als grösste Sorgen von Schweizer Geschäftsleitungen im Bezug auf Cyberangriffe. Mehr dazu lesen Sie hier.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

So spielt man Schach im Jahr 2026

Peoplefone bezieht neuen Hauptsitz in Zürich

Hacker erbeuten 360 Gigabyte Daten von Holcim

Wie die Parlamentsdienste KI sicher nutzbar machen

Apple erntet Rekordumsätze

Google zerschlägt Botnet aus 1,3 Millionen Android-Geräten

Anthropic meldet deutliches Umsatzplus und massiven Verlust kurz vor Börsengang

Deutschschweizer sind deutlich weniger abhängig von ihren Smartphones als Romands

Cyber-Compliance offenbart Lücken in Schweizer Unternehmen





