Kriminelle kapern Microsoft Azure Accounts über Passwort-Reset
Eine Hackergruppe missbraucht eine Microsoft-Funktion, um Firmenkonten in Azure und Microsoft 365 zu übernehmen. Die Täter greifen gezielt IT-Verantwortliche und Führungskräfte an, um sensible Cloud-Daten abzuziehen.

Cyberkriminelle setzen auf eine neue Angriffsmethode, um sich Zugang zu Cloud-Umgebungen in Azure und Microsoft 365 zu verschaffen. Die Täter missbrauchen den "Self-Service Password Reset" (SSPR) - also jene Funktion, mit der User ihre Passwörter selbst zurücksetzen können, wie "Bleeping Computer" berichtet.
Microsoft bezeichnet den bislang nicht eindeutig zugeordneten Akteur als "Storm-2949". Laut einem Blogpost des Konzerns setzten die Angreifer stark auf Social Engineering: Sie gaben sich etwa als interne IT-Mitarbeitende aus und forderten ihre Opfer dazu auf, Multifaktor-Anfragen zu bestätigen. Anschliessend konnten die Täter Passwörter ändern, bestehende MFA-Methoden entfernen und eigene Geräte als Authenticator registrieren.
Zugriff auf Onedrive, Datenbanken und Key Vaults
Nach der Kontoübernahme durchsuchte die Gruppe laut Microsoft zunächst Onedrive- und Sharepoint-Daten nach VPN-Konfigurationen und internen IT-Dokumenten. In einem Fall hätten die Täter tausende Dateien auf einmal heruntergeladen.
Danach weitete die Gruppe die Angriffe auf Azure-Ressourcen aus - darunter virtuelle Maschinen, SQL-Datenbanken, Storage-Konten und sogenannte Key Vaults, in denen Unternehmen Zugangsdaten und kryptografische Schlüssel speichern. Die Täter manipulierten laut Microsoft Berechtigungen und Firewall-Regeln, um an weitere Zugangsdaten und sensible Produktionsdaten zu gelangen.
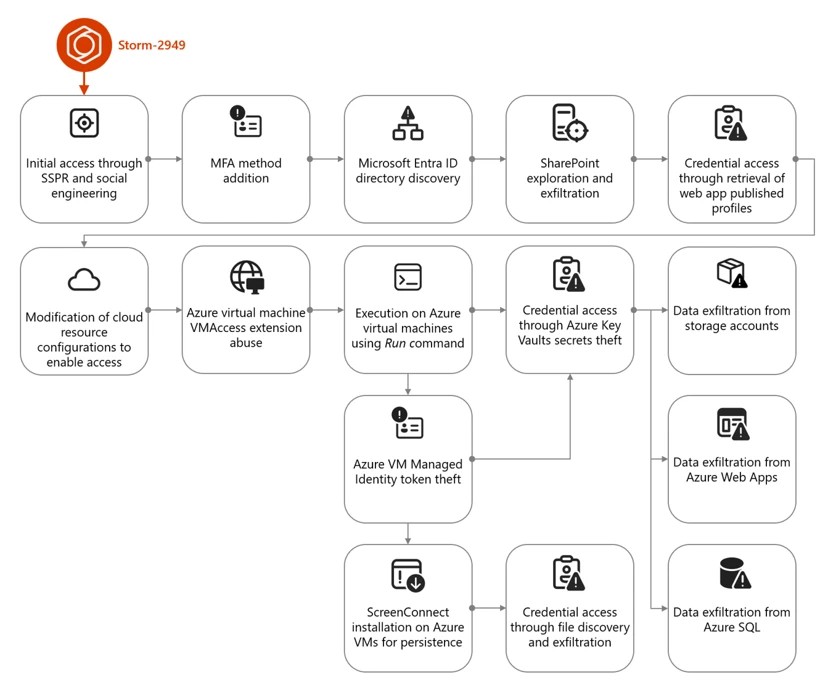
So bewegten sich die Angreifer nach der Kontoübernahme Schritt für Schritt durch die Azure-Umgebung - von kompromittierten Accounts bis zum Zugriff auf sensible Unternehmensdaten. (Source: Microsoft)
Auffällig an der Kampagne: Die Angreifer verzichteten weitgehend auf klassische Schadsoftware. Stattdessen nutzten sie legitime Azure-Administrationsfunktionen wie "Run Command", "VMAccess" oder die Kudu-Konsole. Dadurch wirkte ein Teil der Aktivitäten wie normale Administratorarbeit - und blieb schwieriger erkennbar.
Microsoft zieht aus dem Fall eine klare Lehre: Unternehmen müssen Cloud-Identitäten, Rollenrechte und Verwaltungsfunktionen mindestens so streng absichern wie Endgeräte. Der Konzern empfiehlt unter anderem phishing-resistente MFA-Verfahren, knapp bemessene Azure-Berechtigungen sowie Kontrollen für privilegierte Verwaltungszugriffe.
Übrigens: Warum viele Cloud-Dienste mehr Sicherheit versprechen, als sie tatsächlich liefern, erklärt ETH-Forscher Kien Tuong Truong im Interview.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Kritische Nginx-Lücken bedrohen Schweizer Webserver

Zurbuchen: "In drei bis fünf Jahren sehen wir Rechenzentren im All"

Betrüger wollen mit gefälschten SNB-Schreiben an Bargeld gelangen

SOWARIS setzt auf Schweizer Cloud: Virtual Datacenter als IT-Fundament

"Entscheidend ist, sich heute nicht unnötig festzulegen"

Digitale Souveränität heisst, handlungsfähig zu bleiben

Opacc lanciert Finanzlösung und baut KI-Funktionen aus

KI schafft Potenzial. Transformation schafft Geschäftswert.

"Entscheidend ist, dass bei Bedarf ein Mensch übernehmen kann"