
Gefälschte Support-Konten nehmen frustrierte Flugreisende ins Visier
Cyberkriminelle geben sich zurzeit als Kundensupport von Fluggesellschaften aus und zielen auf frustrierte Kunden ab. Forschende von Check Point haben Tausende gefälschte Support-Konten aufgedeckt, über die Betrüger ihre Opfer ansprechen.

In einer neuen Betrugsmasche geben sich Kriminelle auf Social-Media-Plattformen als Kundensupport von Fluggesellschaften aus. Dort schreiben sie gezielt die bereits frustrierten Kunden an, die sich über einen verspäteten Flug, verlorenes Gepäck oder eine fehlende Rückerstattung beschweren, wie Check Point mitteilt.
Den Forschenden des Check Point Exposure Management zufolge handelt es sich um eine koordinierte Social Engineering-Kampagne. Sie hätten Tausende Konten auf X, Facebook und Instagram identifiziert, die sich als Fluggesellschaften, Reiseunternehmen, Kundendienstteams oder deren Vertreter ausgäben. Die Betrüger kontaktierten damit unzufriedene Kunden unter verifizierten Markenbeiträgen und ahmten dabei den Sprachstil legitimer Kundendienstteams nach.
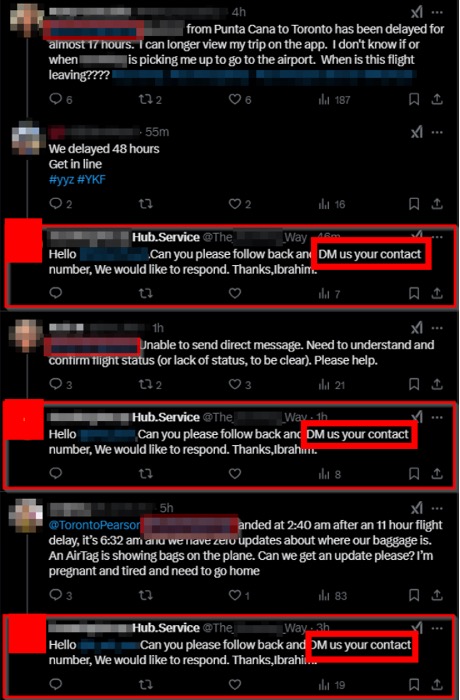
Betrügerische Nachrichten von Fake-Profilen mit dem Ziel, frustrierte Kunden in private Chats zu locken (Source: zVg)
Die Betrüger fragten zunächst etwa Telefonnummern und Buchungsdetails ab und verlagerten die Gespräche anschliessend auf Whatsapp, schreibt Check Point. Dort stellten sie den Opfern unter anderem Rückerstattungen oder Entschädigungen in Aussicht, um an persönliche Daten und Zahlungsinformationen zu gelangen.
KI zur Skalierung
Die Kampagne verdeutlicht gemäss Check Point, wie generative KI die Skalierung dieser Art von Social Engineering erleichtert. Die Forschenden konnten den Einsatz von KI bei den untersuchten Konten laut Bericht zwar nicht bestätigen. Die Kampagne zeige jedoch, wie generative KI die Skalierung solcher Social-Engineering-Angriffe erleichtern könnte.
So könnten Angreifer mit KI beispielsweise Nachrichten im Stil des Kundenservices verfassen, massgeschneiderte Antworten auf bestimmte Beschwerden erstellen, in mehreren Sprachen kommunizieren oder über viele Konversationen hinweg überzeugende Support-Persönlichkeiten aufrechterhalten.
In den öffentlichen Beschwerden fänden die Betrüger bereits genügend nützliche Informationen über Kunden und deren Anliegen. Dem Cybersecurity-Anbieter zufolge könne KI dabei helfen, diese Informationen schnell in personalisierte Antworten umzuwandeln und so mehr Kunden gezielt anzusprechen.
Daniel Dreier, Area Manager DACH bei Check Point Exposure Management. (Source: zVg)
"Die aktuelle Kampagne verdeutlicht eine neue Dimension des Exposure Managements. Wenn Betrüger gefälschte Support-Konten erstellen, um verärgerte Kunden auf private Kanäle wie Whatsapp zu locken und dort gezielt Finanz- und Kreditkartendaten abzugreifen, gerät das Vertrauen in die gesamte Marke unter Beschuss," erklärt Daniel Dreier, Area Manager DACH bei Check Point Exposure Management. "Für Unternehmen reicht es deshalb nicht mehr aus, nur die interne IT-Infrastruktur abzusichern. Ein wirksamer Schutz erfordert heute die kontinuierliche Überwachung der externen Angriffsfläche - inklusive gefälschter Social-Media-Profile und Markenimitationen."
Empfehlungen für Sicherheitsverantwortliche
- Betrügerische Konten umgehend melden: Unternehmen sollten soziale Plattformen auf gefälschte Konten überwachen und diese umgehend bei den jeweiligen Plattformen melden. So liessen sich ihre Möglichkeiten, Kunden zu erreichen, einschränken.
- Kunden und Mitarbeitende aufklären: Kunden und Mitarbeitende sollten wissen, wie offizielle Support-Teams kommunizieren, welche Informationen sie anfordern und wie sich legitime Konten überprüfen lassen.
- Sensible Daten nur über offizielle Kanäle austauschen: Gespräche zu Buchungsdaten, Telefonnummern oder Zahlungsinformationen gehören gemäss Check Point auf offizielle Support-Kanäle oder sichere Portale.
Cyberkriminelle nutzen zurzeit auch gefälschte KI-Trading-Agents, wie es im HP Threat Insights Report heisst. Mehr zu aktuellen Phishing-Methoden und Malware-Anwendungen aus dem Report lesen Sie hier.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Purelink Experience Lab zieht nach Schlieren

Gefälschte Support-Konten nehmen frustrierte Flugreisende ins Visier

Putin bedient Windows-PC

Wie Ricoh KI-Lösungen in Unternehmen zum Erfolg verhelfen will

Kantonsspital Baden gerät wegen IT-Vergaben unter Verdacht auf Vetternwirtschaft

Bundesverwaltung kündigt neue Priorisierung ihrer KI-Projekte an

Sunrise prüft Abbau von bis zu 450 Vollzeitstellen

Kantone Obwalden und Nidwalden pausieren Projekt für E-Gov-Portal

Update: Kanton Bern findet Ersatz für Polizeisoftware Rialto





