
Wie man Schatten-IT verhindert - oder sie wenigstens schützt
Schatten-IT gefährdet die Cybersicherheit von Unternehmen und Regierungen. Die Gäste der diesjährigen Swiss Cyber Storm erklärten, wie CISOs mit Schatten-IT und Schatten-KI umgehen können. Dazu lieferten sie Impulse für die Schwachstellenbewertung und für menschenfreundliches Awareness-Training.

"Wir thematisieren nur selten spezifische Schwachstellen. Stattdessen sprechen wir über die Konzepte und Muster hinter den Schwachstellen." So beschrieb Christian Folini in seiner Begrüssungsrede die Swiss Cyber Storm. Die Fachtagung fand dieses Jahr am 20. Oktober in Bern statt und widmete sich schwerpunktmässig dem Thema der Schatten-IT. Das Thema "ist wirklich wichtig und wird uns weiter beschäftigen; und mit KI wird es sogar noch schlimmer", kommentierte Folini, Security Engineer bei Netnea und Program Chair der Swiss-Cyber-Storm-Konferenz.
Er räumte ein, es sei "etwas schwieriger" gewesen als in den vergangenen Jahren, das Programm mit Vorträgen rund um dieses Thema zu füllen.
Christian Folini begrüsste die Gäste zur Swiss Cyber Storm 2026. (Source: zVg)
Das nicht Kontrollierbare absichern
An der Konferenz selber jedoch war davon nichts zu spüren: Die Gäste auf der Bühne beleuchteten das Thema Schatten-IT in seiner ganzen Breite und aus diversen Perspektiven. Zum Einstieg sprach Karen Gibson, ehemalige Generalleutnantin der US-Armee. Von 2021 bis 2025 verantwortete sie als Sergeant at Arms die IT-Sicherheit des US-amerikanischen Senats. Unter dessen Dach arbeiten 100 Mitglieder und 35 Komitees. Das ergebe insgesamt "135 kleine, unabhängige Büros, die tun, was sie wollen", wie die Referentin zusammenfasste. Die Büros hätten eigene Technologieentscheidungen getroffen und eigene IT-Teams beschäftigt, die ihr nicht unterstellt gewesen seien. Auch zu Sicherheitsmassnahmen habe sie die Senatorinnen und Senatoren nicht verpflichten können. Alles in allem ging es bei ihrer Arbeit also darum, das nicht Kontrollierbare abzusichern. Entscheidend seien deshalb Überzeugungsarbeit, Vertrauen und guter Service gewesen. Und: "Man kann nichts schützen, von dem man nicht weiss, dass es existiert." Entsprechend wichtig sei es gewesen, sich einen Überblick über alle Komponenten zu verschaffen.
Schatten-IT entstehe häufig aus guten Absichten, erklärte Gibson: Mitarbeitende verschickten Dokumente an private E-Mail-Adressen, besprächen dienstliche Fragen über persönliche Messenger oder fügten Daten des Senats in öffentliche KI-Chatbots ein, um Formulierungen zu verbessern. Sie wollten ihre Arbeit erledigen, nicht die Sicherheit untergraben. Solche Umgehungslösungen zeigten deshalb auch, wo offizielle Systeme zu langsam, zu restriktiv oder unzureichend seien. Reine Verbote könnten die Nutzung noch weiter ins Verborgene drängen, warnte Gibson. Stattdessen plädierte sie dafür, sichere Alternativen anzubieten und dafür zu sorgen, dass "der sichere Weg der einfache Weg" werde. Risiken brachten auch externe Dienstleister mit sich, deren Systeme das eigene Sicherheitsteam weder überwachen noch kontrollieren könne. "Man kann die Dienstleistung auslagern, aber nicht das Risiko", brachte es die Referierende auf den Punkt.
Karen Gibson, ehemalige Generalleutnantin der US-Armee. (Source: zVg)
Vollständige Sichtbarkeit und Kontrolle werde es dennoch nie geben. Gibson plädierte deshalb dafür, die Handlungsfähigkeit der Organisation ins Zentrum zu stellen. Die entscheidende Frage laute: "Wie stelle ich sicher, dass die Mission unter allen Umständen weiter erfüllt werden kann?" Dafür müssten Verantwortliche bestimmen, welche Funktionen in einer Krise zwingend weiterlaufen müssten und welche Tätigkeiten warten könnten.
Gefährliche Kreativität
Der pensionierte FHNW-Professor Hannes Lubich weitete den Blick über private Geräte und unerlaubte Anwendungen hinaus. In seinem Vortrag beschrieb er vier Formen verborgener IT: klassische Schatten-IT, in Geräten versteckte Computertechnik, eigenmächtig abonnierte Onlinedienste und IT in nachgelagerten Lieferketten. Zwar verändere sich die Technologie laufend, kommentierte Lubich, der laut eigener Aussage 45 Jahre in der IT-Branche tätig war. Doch trotz ständig neuer Technologien verhielten sich manche IT-Risiken wie Bruce Willis in den "Die Hard"-Filmen: "Sie weigern sich einfach zu sterben."
Selbst wenn an der Oberfläche Zertifikate und Auditberichte eine geordnete IT-Landschaft vermittelten, könnten darunter schwer erkennbare Risiken liegen, erklärte der Referent. Besonders schwierig werde die Kontrolle, wenn sich die IT ausserhalb des eigenen Einflussbereichs befinde. Bei einem direkten Dienstleister könne ein Unternehmen Sicherheitsanforderungen und Vorgaben zur Betriebskontinuität vertraglich festhalten. Aber: "Sobald man die dritte, vierte oder fünfte Stufe erreicht, ist die Kontrolle weg", sagte Lubich. Auch in vermeintlich gewöhnlichen Geräten wie Fernseher oder Autos, stecke IT, auf die Unternehmen nicht ohne Weiteres zugreifen könnten oder dürften, rief der Referent in Erinnerung. Teilweise bestünden zudem Fernzugänge für Hersteller. Solche Geräte müssten deshalb durch zusätzliche Schutzmassnahmen abgeschirmt werden.
Wie Gibson sah auch Lubich im Wunsch nach produktiverem Arbeiten einen wesentlichen Treiber der Schatten-IT. "Unterschätzen Sie niemals die Kreativität der User", mahnte er in dem Zusammenhang. Nicht überschätzen sollte man dagegen die Disziplin von Administratoren und Power-Usern. Deren Job sei "frustrierend und schwierig", und auch sie seien mitunter geneigt, gefährliche Abkürzungen zu nehmen. Als Beispiel schilderte er einen Fall, in dem ein Hardwaretoken für die Zwei-Faktor-Authentifizierung auf einem Tisch befestigt und mit einer Webcam gefilmt worden sei. So hätten mehrere Personen den Token nutzen können, ohne ihn jeweils weitergeben zu müssen.
Hannes Lubich, emeritierter Professor der FHNW und Cybersicherheitsexperte. (Source: zVg)
Als weitere "Life Lesson" riet Lubich dem Publikum, sich nicht zu sehr auf Schulungen und Vorschriften allein zu verlassen. Ein Teil der Belegschaft sei nicht bereit oder nicht in der Lage, die Vorgaben zu befolgen. Der Referent plädierte dagegen für eine aktive Suche nach verborgener IT sowie für automatisierte Erkennung, die Auffälligkeiten möglichst in Echtzeit erfasse. Zugleich müssten Unternehmen damit rechnen, dass ihre Abwehr durchbrochen werde. "Sie brauchen einen getesteten, realistischen Plan B, um Ihre Kernprozesse weiterzuführen."
KI-Agenten bändigen
Von genereller Schatten-IT lenkte Michael Morgenstern den Blick auf die Schatten-KI. Noch vor wenigen Jahren bestand das Problem darin, dass Mitarbeitende ihre persönlichen Konten bei KI-Anbietern für geschäftliche Zwecke nutzten. Somit bestand die Gefahr eines unkontrollierten Datenabflusses. Mit dem Aufkommen von KI-Agenten verschärft sich die Gefahrensituation weiter, wie Morgenstern ausführte: Die Systeme beantworteten nicht mehr nur Fragen, sondern führten autonom Aktionen aus - und dies oft im Namen und mit den Zugriffsrechten menschlicher User.
Morgenstern betonte die Wichtigkeit einer fundierten Identitätsverwaltung. Wenn Agenten bestehende Sitzungen und Tokens von Mitarbeitenden nutzten, könnten ihre Aktionen in den Protokollen wie Handlungen dieser Personen aussehen, erklärte er. Jeder Agent sollte deshalb eine eigene Identität erhalten. So liessen sich Aktivitäten zuordnen, Berechtigungen begrenzen und Zugriffe gezielt widerrufen. Ergänzend brauche es ein laufend aktualisiertes Inventar der eingesetzten Werkzeuge und Agenten sowie einen erprobten Abschaltmechanismus. "Wenn Sie es nicht abschalten und nicht stoppen können, haben Sie es nicht unter Kontrolle", stellte der Referent klar.
Michael Morgenstern, Partner bei Dayblink Consulting. (Source: zVg)
Wie schon seine Vorredner sprach sich Morgenstern gegen reine Verbote aus. Vielmehr müssten Unternehmen geeignete Werkzeuge bereitstellen und einen Prozess anbieten, über den zusätzliche Bedürfnisse sicher erfüllt werden könnten. Das verlange auch ein anderes Selbstverständnis der Sicherheitsverantwortlichen. Statt eines pauschalen Neins brauche es konkrete Bedingungen, unter denen sich eine gewünschte Anwendung sicher nutzen lasse.
Gegen menschliches Zero Trust
Nicht alle Vorträge der Swiss Cyber Storm drehten sich strikte um das Kernthema. Auf dem Programm standen unter anderem auch Präsentationen zu E-Voting, Quantensicherheit oder dem vom Roten Kreuz und diversen Partnern entwickelten Digitalen Emblem, zu dem Sie hier mehr erfahren.
Jeroen van der Ham-de Vos, Associate Professor an der Universität Twente, wiederum sprach über den Umgang mit Schwachstellenmeldungen. Deren Anzahl explodierte unlängst regelrecht, was wiederum die Priorisierung erschwere. Der häufig zitierte CVSS-Basiswert messe den Schweregrad, "nicht das Risiko". Van der Ham-de Vos plädierte deshalb für Entscheidungsbäume nach dem SSVC-Ansatz (Stakeholder-Specific Vulnerability Categorization): Neben technischen Eigenschaften berücksichtigt eine Organisation damit zusätzlich die Erreichbarkeit eines Systems und die Folgen für ihren jeweiligen Betrieb. Die im SSVC-Ansatz vorgeschlagenen Entscheidungsbäume machten die Risikobereitschaft sichtbar und könnten Diskussionen über Prioritäten, Personalbedarf und Schutzmassnahmen versachlichen, erklärte der Referent.
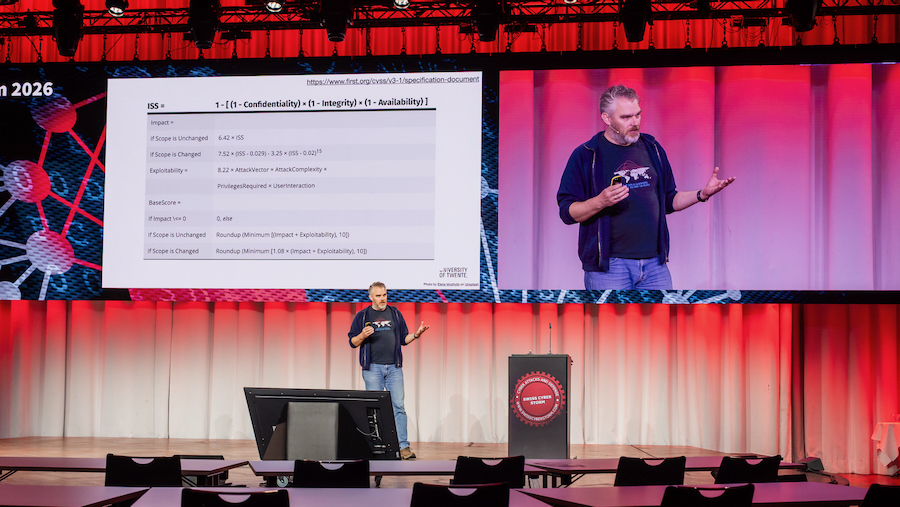
Jeroen van der Ham-de Vos, Associate Professor an der Universität Twente. (Source: zVg)
Zum Abschluss der Swiss Cyber Storm rückte An Gaiser den menschlichen Vertrauenssinn ins Zentrum. Die Verhaltensanalystin und Gründerin von An Gaiser Consultancy zeigte, wie Menschen aus vertrauten Signalen auf Vertrauenswürdigkeit schliessen. Eine bekannte Stimme, ein Titel oder ein lokaler Dialekt könnten Vertrauen erwecken und das Gefühl vermitteln, das Gegenüber gehöre dazu. Doch mithilfe künstlicher Intelligenz lassen sich genau diese Signale überzeugend fälschen, wie die Referentin erklärte.
Die Antwort darauf könne nicht sein, menschliches Vertrauen vollständig abzuschaffen. Technisches Zero Trust sei sinnvoll, im Zusammenleben könnten Menschen jedoch nicht jede Begegnung von Grund auf überprüfen. "Menschliches Vertrauen ist kein Fehler. Es ist Infrastruktur", stellte Gaiser klar. Man sollte vielmehr "verstehen, was geschieht, wenn die Signale, auf die wir unser Vertrauen stützen, unzuverlässig werden".
Im Rahmen von Social-Engineering-Angriffen manipulieren Kriminelle nicht nur Vertrauenssignale. Wie die Forscherin erklärte, beeinflussen sie auch den Zustand, in dem Menschen diese Signale deuten. Unter Zeitdruck, bei Angst oder unter dem Eindruck von Autorität könnten sich der Blick und die Entscheidungsfähigkeit verengen. "In diesem Zustand bleiben vier Reaktionen: kämpfen, fliehen, erstarren und - etwas weniger bekannt - Anschluss suchen und deshalb nachgeben", sagte Gaiser.
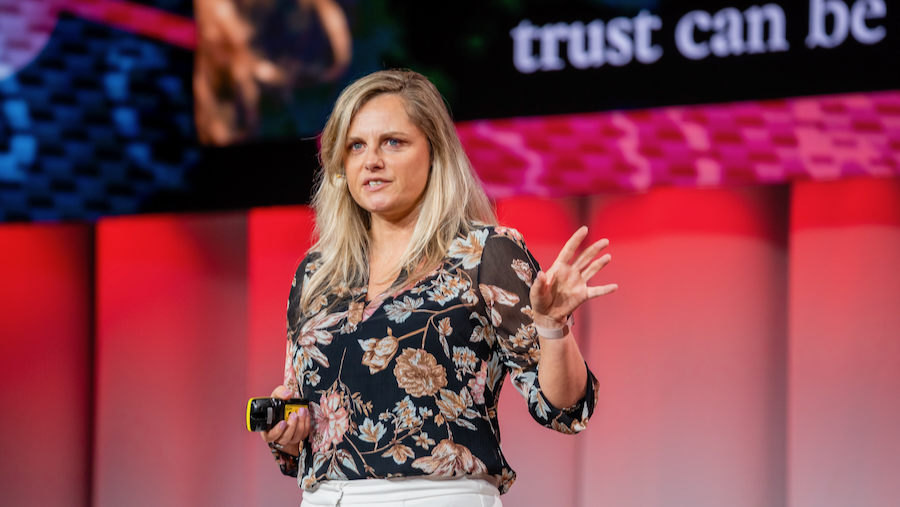
An Gaiser, Verhaltensanalystin und Gründerin von An Gaiser Consultancy. (Source: zVg)
Rationale Sicherheitshinweise allein griffen deshalb zu kurz. "Awareness ist keine Immunität. Awareness bedeutet früheres Erkennen", formulierte sie ihren Anspruch an Schulungen.
Besonders entscheidend sei die Reaktion, wenn jemand bereits auf eine Täuschung hereingefallen sei. Sicherheitsverantwortliche verlangten frühe Meldungen, reagierten mitunter aber mit Vorwürfen auf Fehler. Damit erschwerten sie genau jene Offenheit, die sie zur Aufklärung benötigten. Statt zu fragen, wie jemand auf einen Betrug habe hereinfallen können, sei die Frage hilfreicher, was die Täuschung glaubwürdig gemacht habe. "Wenn jemand getäuscht wird, fragen Sie nicht zuerst, was mit dieser Person nicht stimmt. Fragen Sie zuerst, was der Angreifer über sie verstanden hat, das Sie nicht verstanden haben", sagte Gaiser.
Damit schlug die Schluss-Keynote einen Bogen zurück zu Karen Gibsons Erfahrungen im US-Senat: Sicherheit braucht eine Beziehung, in der Menschen offenlegen, was sie tun und wo etwas schiefgelaufen ist. Gaiser ergänzte die Frage, ob man Nutzenden vertrauen könne, deshalb um die Gegenfrage, ob diese den Sicherheitsfachleuten vertrauten. Entscheidend seien klare Erwartungen, verständliche Beratung und ein Umgang mit Fehlern, der Meldungen ermögliche. "Vertrauen entscheidet darüber, ob kritische Informationen weitergegeben oder verborgen werden." Sicherheitssysteme müssten deshalb berücksichtigen, wie Menschen tatsächlich handelten, statt perfektes Verhalten vorauszusetzen.
Vor einem Jahr drehte sich an der Swiss Cyber Storm vieles um "Resilience in a mad, mad world". Hier blicken Sie zurück auf Thermitgranaten, Gig-Economy-Vandalen und einen klaren Aufruf.
Wenn Sie mehr zu Cybercrime und Cybersecurity lesen möchten, melden Sie sich hier für den Newsletter von Swisscybersecurity.net an. Auf dem Portal lesen Sie täglich News über aktuelle Bedrohungen und neue Abwehrstrategien.

Betrüger nutzen Hotelbuchungsdaten für Twint-Phishing

Wie man Schatten-IT verhindert - oder sie wenigstens schützt

Finma bewilligt erstmals Schweizer Bitcoin-ETF

ChatGPT liest und steuert jetzt Chrome-Tabs

CEOs und ihre Token-Rechnungen

Update: Microsoft erweitert Sovereign Cloud um Kontrollfunktionen

Update: Ransomware-Gruppe Akira fordert Lösegeld für Daten von über 100'000 Bundesangestellten

Wie Bevölkerung, Unternehmen und Politik die KI-Zukunft gestalten können

Wie sich die Schweiz eine ausgewogene KI-Zukunft sichern kann





